Domain csrf.de kaufen?
Wir ziehen mit dem Projekt
csrf.de um.
Sind Sie am Kauf der Domain
csrf.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain csrf.de kaufen?
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **


Ähnliche Suchbegriffe für Immersive Atmosphäre
Top-Angebote
Produkte zum Begriff Immersive Atmosphäre:
-
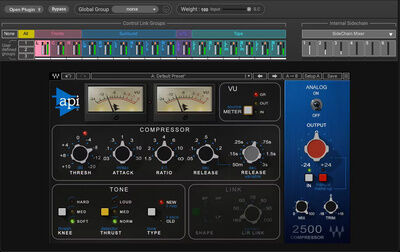
Waves Immersive WrapperWaves Immersive Wrapper (ESD); Immersive-Audio-Tool; Plugin-Container zum Einsatz von Mono-VST3-Plugins in immersiven Formaten; unterstützt Kanalformate von Mono bis 9.1.6 inkl. LCR, Quad, 5.1, 7.1, 7.1.4, 9.1.4; ermöglicht Multi-Mono-Betrieb mit flexibler Parameter-Linking-Funktion; globale Gruppen für kanalübergreifendes Linking und Steuerung; internes Sidechain-System mit bis zu 6 unabhängigen Mixes für dynamikbasierte Busbearbeitung; erlaubt Master-Bus-Processing in Atmos- und objektbasierten Mixes; im Live-Betrieb kompatibel mit SuperRack SoundGrid, SuperRack Performer und SuperRack LiveBox (nur Waves-Plugins); im Studio zusätzlich nutzbar mit VST3-Plugins anderer Hersteller499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
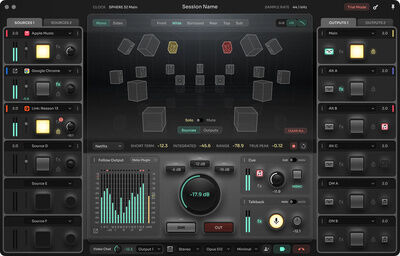
Ginger Audio Sphere ImmersiveGinger Audio Sphere Immersive (ESD); Monitor-Controller-Plugin; virtueller Monitor-Controller und Lautsprecher-Management-System für macOS; übersichtliche GUI mit visueller Lautsprecheranordnung; Mute- und Solo-Funktionen für einzelne Lautsprecher; bis zu 9.1.6 Konfigurationen; 12 Eingänge und 12 Ausgänge; dedizierter Talkback-Eingang; dedizierter Cue-Ausgang; flexibles Bassmanagement mit Unterstützung für bis zu 4 Subwoofer; integrierter Dolby Direct Downmix; integriertes Apple Spatial; Unterstützung von AU-Plug-ins für EQ, Raumsimulation und Referenzierung; integrierte Lautsprecherkalibrierung und Raumentzerrung mit EQ-, Pegel-, Delay- und Bassmanagement; Unterstützung für Avid Eucon, Elgato Stream Deck, Sphere Connect App und MIDI-Controller;489,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
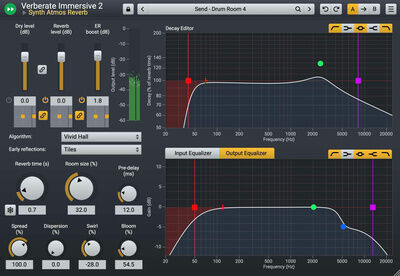
Acon Digital Verberate 2 ImmersiveAcon Digital Verberate Immersive 2 (ESD); Reverb-Plug-in; algorithmischer Hall für Dolby Atmos, Spatial Audio und Mehrkanal-Formate bis 9.1.6; time-variant Design mit realistischen, resonanzfreien Reverb-Tails; separate Steuerung für Early Reflections und Reverb Tail mit vollständigem 3D-Panning; Algorithmen: Vivid Hall für transparente, natürliche Räume, Legacy Hall für dichtere klassische Klangästhetik; Frequenzdispersion für Platten-ähnliche Effekte, Swirl-Modulation für Vintage-Tails; parametrischer Decay-Editor zur frequenzabhängigen Steuerung der Hallzeit; integrierter 5-Band-EQ auf Input und Output; unterstützt Sample-Raten bis 192 kHz; CPU-effizient, keine Ladezeiten beim Preset-Wechsel; EUCON-Unterstützung für Avid-Surfaces (S6, S4, S3, Dock)189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter

-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **


Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
Top-Angebote
Produkte zum Begriff Immersive Atmosphäre:
-
Eventide Blackhole ImmersiveEventide Blackhole Immersive (ESD); mehrkanaliges Halleffekt-Plugin; Halleffekt für Dolby Atmos- und Surround-Umgebungen mit außergewöhnlichen klanglichen Möglichkeiten; leistungsfähige und flexible Nachhall-Algorithmen ermöglichen die Erzeugung von Räumen mit subtiler Atmosphäre bis hin zu übernatürlichem Klang oder endlosen Drones; besonders für sphärische Gitarren und Pads sowie extreme Raumeffekte geeignet; Morph-Regler zum nahtlosen Überblenden zwischen zwei Effektkonfigurationen; einzigartiger Gravity-Parameter mit Richtungsumkehr im zeitlichen Ablauf der Hallfahne; Freeze-Funktion für Endlos-Reverb; Kill Wet- und Kill Dry-Buttons für drastische Effekte; syncronisierbarer Predelay und Loop-Delay mit Zeiten bis 2000 ms; modulierbare Hallfahne; Unterstützung der Formate Mono, Stereo, LCR, Quadraphonie, 5.0 – 5.1.4, 7.0 – 7.1.6 sowie 9.0.4 – 9.1.6; einfach gehaltene und für Mehrkanalbearbeitung optimierte Benutzeroberfläche mit den gleichen Steuerelementen unabhängig von der Kanalkonfiguration; neutrale Signalverarbeitung sorgt für gleichbleibenden Klang in allen Kanalkonfigurationen und Erhaltung der Integrität der eingehenden Rauminformation; skalierbare Bedienoberfläche, Undo/Redo-Funktion und A/B-Vergleich; 150 Presets für den schnellen Einstieg199,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Waves Immersive WrapperWaves Immersive Wrapper (ESD); Immersive-Audio-Tool; Plugin-Container zum Einsatz von Mono-VST3-Plugins in immersiven Formaten; unterstützt Kanalformate von Mono bis 9.1.6 inkl. LCR, Quad, 5.1, 7.1, 7.1.4, 9.1.4; ermöglicht Multi-Mono-Betrieb mit flexibler Parameter-Linking-Funktion; globale Gruppen für kanalübergreifendes Linking und Steuerung; internes Sidechain-System mit bis zu 6 unabhängigen Mixes für dynamikbasierte Busbearbeitung; erlaubt Master-Bus-Processing in Atmos- und objektbasierten Mixes; im Live-Betrieb kompatibel mit SuperRack SoundGrid, SuperRack Performer und SuperRack LiveBox (nur Waves-Plugins); im Studio zusätzlich nutzbar mit VST3-Plugins anderer Hersteller499,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Lehmann, Andreas: Authentifizierung und Autorisierung in der ITAuthentifizierung und Autorisierung in der IT , Grundlagen und Konzepte , Sport-Gewindefahrwerk > Sportfederung , Erscheinungsjahr: 20240216, Produktform: Kassette, Inhalt/Anzahl: 1, Inhalt/Anzahl: 1, Autoren: Lehmann, Andreas~Lubkowitz, Mark~Rehwaldt, Bernd, Keyword: Asymetrie; Authentifizierung; Autorisierung; Cloud; DSGVO; Edge Computing; Hashing; Informationssysteme OpenID; Internet of Things; Java; Microservices; OAuth; REST; SAML; Single Page Applications; XACML, Fachschema: Datenschutz~Datensicherheit~Datensicherung~Sicherheit / Datensicherheit~Hacker (EDV)~Datensicherheit / Netz, Fachkategorie: Computerkriminalität, Hacking~Netzwerksicherheit, Warengruppe: HC/Datenkommunikation/Netze/Mailboxen, Sender’s product category: BUNDLE, Länge: 241, Breite: 172, Höhe: 13, Gewicht: 418, Produktform: Gebunden, Genre: Mathematik/Naturwissenschaften/Technik/Medizin,49,99 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie funktioniert ein CSRF-Token?
Ein CSRF-Token (Cross-Site Request Forgery-Token) ist eine Sicherheitsmaßnahme, die verwendet wird, um Cross-Site Request Forgery-Angriffe zu verhindern. Es handelt sich um eine zufällig generierte Zeichenfolge, die an den Client gesendet wird und bei jeder Anfrage an den Server mitgesendet werden muss. Der Server überprüft dann, ob das Token gültig ist, um sicherzustellen, dass die Anfrage von einem vertrauenswürdigen Client stammt. **
-
Wie kann die Sicherheit von Token-Validierung in einer Webanwendung gewährleistet werden? Welche Best Practices gibt es für die Implementierung der Token-Validierung?
Die Sicherheit von Token-Validierung in einer Webanwendung kann durch die Verwendung von sicheren Algorithmen und Schlüssellängen sowie regelmäßige Überprüfungen auf Integrität und Gültigkeit der Token gewährleistet werden. Best Practices für die Implementierung der Token-Validierung umfassen die Verwendung von HTTPS für die sichere Übertragung von Token, die Speicherung von Tokens in sicheren Speicherorten und die Implementierung von Mechanismen zur Erkennung und Abwehr von Angriffen wie CSRF und Session Fixation. Es ist auch wichtig, regelmäßige Sicherheitsaudits durchzuführen und sicherzustellen, dass die Token-Validierung stets auf dem neuesten Stand der Sicherheitsstandards ist. **
-
Wie funktioniert Token Authentifizierung?
Token-Authentifizierung funktioniert, indem ein Token an den Benutzer ausgegeben wird, nachdem er sich erfolgreich authentifiziert hat. Dieses Token dient dann als Zugriffsschlüssel für zukünftige Anfragen an den Server. Der Server überprüft das Token bei jeder Anfrage, um sicherzustellen, dass der Benutzer weiterhin authentifiziert ist. Tokens können entweder zanglebig (z.B. JWT) oder kurzlebig (z.B. OAuth2) sein und können verschiedene Sicherheitsmechanismen wie Verschlüsselung und Signierung verwenden. Durch die Verwendung von Tokens anstelle von Benutzername und Passwort wird die Sicherheit erhöht, da sensible Anmeldeinformationen nicht bei jeder Anfrage übertragen werden müssen. **
-
Was soll ich tun, wenn der CSRF-Token ungültig ist?
Wenn der CSRF-Token ungültig ist, bedeutet dies in der Regel, dass die Sitzung abgelaufen ist oder dass ein Fehler bei der Generierung des Tokens aufgetreten ist. Um das Problem zu beheben, solltest du dich erneut anmelden und einen neuen CSRF-Token generieren lassen. Stelle sicher, dass du den Token bei jeder Anfrage richtig verwendest, um vor Cross-Site Request Forgery-Angriffen zu schützen. **
Ähnliche Suchbegriffe für Immersive Atmosphäre
-
Ginger Audio Sphere ImmersiveGinger Audio Sphere Immersive (ESD); Monitor-Controller-Plugin; virtueller Monitor-Controller und Lautsprecher-Management-System für macOS; übersichtliche GUI mit visueller Lautsprecheranordnung; Mute- und Solo-Funktionen für einzelne Lautsprecher; bis zu 9.1.6 Konfigurationen; 12 Eingänge und 12 Ausgänge; dedizierter Talkback-Eingang; dedizierter Cue-Ausgang; flexibles Bassmanagement mit Unterstützung für bis zu 4 Subwoofer; integrierter Dolby Direct Downmix; integriertes Apple Spatial; Unterstützung von AU-Plug-ins für EQ, Raumsimulation und Referenzierung; integrierte Lautsprecherkalibrierung und Raumentzerrung mit EQ-, Pegel-, Delay- und Bassmanagement; Unterstützung für Avid Eucon, Elgato Stream Deck, Sphere Connect App und MIDI-Controller;489,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Acon Digital Verberate 2 ImmersiveAcon Digital Verberate Immersive 2 (ESD); Reverb-Plug-in; algorithmischer Hall für Dolby Atmos, Spatial Audio und Mehrkanal-Formate bis 9.1.6; time-variant Design mit realistischen, resonanzfreien Reverb-Tails; separate Steuerung für Early Reflections und Reverb Tail mit vollständigem 3D-Panning; Algorithmen: Vivid Hall für transparente, natürliche Räume, Legacy Hall für dichtere klassische Klangästhetik; Frequenzdispersion für Platten-ähnliche Effekte, Swirl-Modulation für Vintage-Tails; parametrischer Decay-Editor zur frequenzabhängigen Steuerung der Hallzeit; integrierter 5-Band-EQ auf Input und Output; unterstützt Sample-Raten bis 192 kHz; CPU-effizient, keine Ladezeiten beim Preset-Wechsel; EUCON-Unterstützung für Avid-Surfaces (S6, S4, S3, Dock)189,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wie kann die Token-Validierung in einer Webanwendung implementiert werden, um die Sicherheit und den Schutz der Benutzerdaten zu gewährleisten?
Die Token-Validierung kann durch die Verwendung von JWT (JSON Web Tokens) implementiert werden, um sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. Zudem sollte die Gültigkeit des Tokens regelmäßig überprüft und bei Bedarf erneuert werden, um unbefugten Zugriff zu verhindern. Zusätzlich können weitere Sicherheitsmaßnahmen wie HTTPS und CSRF-Schutz hinzugefügt werden, um die Benutzerdaten zu schützen. **
-
Wie funktioniert die Token-Validierung bei der Authentifizierung von Benutzern? Welche Methoden werden dabei verwendet?
Bei der Token-Validierung wird der vom Benutzer erhaltenen Token mit einem gespeicherten Token verglichen, um die Identität des Benutzers zu überprüfen. Dabei werden häufig Methoden wie JWT (JSON Web Token) oder OAuth verwendet, um die Sicherheit und Integrität des Tokens zu gewährleisten. Die Validierung erfolgt durch den Vergleich von Schlüsseln, Signaturen oder anderen Sicherheitsmechanismen, um sicherzustellen, dass der Token gültig ist. **
-
Wie kann die Token-Validierung in einem Webanwendungsframework implementiert werden? Warum ist die Token-Validierung ein wichtiger Schritt in der Sicherung von Webanwendungen?
Die Token-Validierung kann durch das Überprüfen von JWTs oder anderen Authentifizierungstoken implementiert werden. Dies geschieht durch das Überprüfen der Signatur, des Ablaufdatums und anderer relevanten Informationen. Die Token-Validierung ist wichtig, um sicherzustellen, dass nur autorisierte Benutzer auf die Webanwendung zugreifen können und um vor Angriffen wie CSRF und Session-Hijacking zu schützen. Durch die Implementierung der Token-Validierung wird die Sicherheit der Webanwendung erhöht und das Risiko von Datenlecks oder unbefugtem Zugriff minimiert. **
-
Was sind die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung?
Die häufigsten Methoden zur Token-Validierung in der Softwareentwicklung sind das Überprüfen der Signatur des Tokens, das Vergleichen des Tokens mit einem gespeicherten Wert in der Datenbank und das Überprüfen des Ablaufdatums des Tokens. Diese Methoden helfen dabei, sicherzustellen, dass nur autorisierte Benutzer auf geschützte Ressourcen zugreifen können. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.